
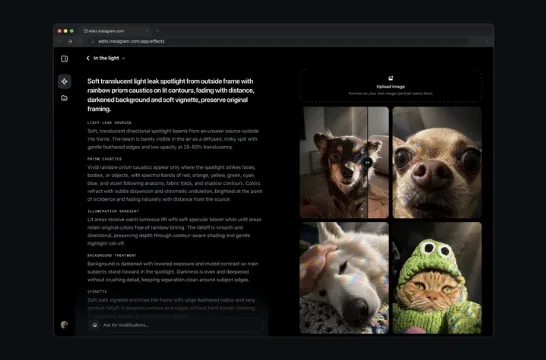
Effect Builder: app do Instagram permite criar imagens com IA via prompt
Ferramenta web gratuita transforma descrições em texto em filtros para Stories, publicados após revisão; por enquanto, só nos EUA. Veja como funciona.
Pesquisa
Resultados para "Permite".
Ferramenta web gratuita transforma descrições em texto em filtros para Stories, publicados após revisão; por enquanto, só nos EUA. Veja como funciona.
Vulnerabilidade no OpenSSH desde 2016 permite acesso root em sistemas Linux com senhas longas, com correção disponível a partir da versão 10.6p2.
Falha no OpenSSH permite login root sem senha em sistemas Linux configurados para bloquear acesso por senha
Falha no Telegram permite execução de código após chamada de voz, corrigida em versão 12.10.4
Falha no Telegram para Android permite invasão de celulares após atendimento a chamada de voz, com correção em versão mais recente.
Novidade do Gemini permite editar PDFs e documentos sem dependência de editores externos
Falha permitia invadir celular apenas ao atender ligação no Telegram, corrigida na versão mais recente
Falha no Brotli, usado em diferentes componentes da internet, pode permitir execução remota de código e deve ser corrigida imediatamente.
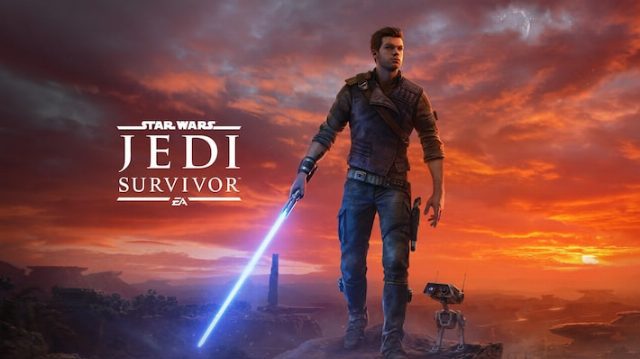
Reunimos os 8 melhores jogos de Star Wars que permitem você ser um Jedi, desde combates emédios até explorar mundos vastos.
Google Play agora permite publicação de aplicativos criados por IA diretamente em dispositivos Android, mantendo o conteúdo restrito ao criador.
Segundo o pesquisador Patrick Wardle, a vulnerabilidade "not-a-mused" permite redirecionar os comandos de voz do usuário para um servidor controlado pelo invasor, que pode capturar.
A vulnerabilidade CVE-2026-19949 é uma falha de SQL injection causada pelo tratamento incorreto de barras invertidas e aspas durante a restauração de arquivos.
Apple libera diretrizes para desenvolvedores encerrarem suporte a Macs Intel em aplicativos para macOS 13
Pesquisa revela que cartões Visa vencidos podem funcionar em pagamentos contactless, aumentando riscos de fraude.
Novo aplicativo CNH do Brasil facilita consulta e pagamento de pedágios.
Pesquisadores da Universidade de Massachusetts Amherst descobriram uma falha de segurança no sistema de pagamentos por aproximação que permite reativar cartões de crédito vencidos.
Pesquisadores descobriram uma falha no Copilot que permitia a manipulação silenciosa de dados de contas.
Novo aplicativo ajuda colecionadores de carros a adquirir coleções virtuais de veículos identificados por câmera.
Uma pesquisa publicada pela consultoria SSD Secure Disclosure revelou uma vulnerabilidade de segurança em celulares equipados com processadores da fabricante chinesa Unisoc.
O Google anunciou a possibilidade de remover a marca d’água visível de conteúdos gerados por IA, mas manterá mecanismos invisíveis para identificação.
Batizada de ShieldBreak, vulnerabilidade é a mais recente descoberta divulgada pelo pesquisador de segurança conhecido como Nightmare Eclipse.
Resumo da fonte TecMundo sobre Segurança: Brecha em chips SIM permite invasão e controle remoto de celulares.
A vulnerabilidade CVE-2026-53413 possibilita a execução de código remoto no aparelho usado por um participante da reunião, sem aviso ou interação da vítima, afetando Windows, macOS.
Uma falha de segurança descoberta no código do sistema Linux, presente há quase 20 anos, acendeu um alerta para os administradores de servidores em todo o mundo.
Resumo da fonte TecMundo sobre Segurança: Falhas no Google Password Manager permitem que vírus ignore chaves de acesso.
Uma falha crítica no sistema de arquivos XFS, presente no kernel do Linux desde 2017, colocou mais de 16 milhões de sistemas em risco ao permitir que invasores obtivessem privilégios de administrador.
Instagram agora permite trocar músicas em posts antigos sem perder engajamento, trazendo mais flexibilidade aos criadores de conteúdo.

Uma nova vulnerabilidade crítica (CVE-2026-14266) foi descoberta no popular descompactador 7-Zip, permitindo que hackers assumam o controle total de computadores.
A vulnerabilidade CVE-2026-50746 afeta o UniFi Connect Application nas versões 3.4.16 e anteriores e pode ser explorada por um invasor com acesso à rede devido a uma falha de controle.

Uma grave falha no Microsoft Defender, batizada de BlueHammer (CVE-2026-33825), acendeu o alerta máximo na segurança digital.