
Um ataque inédito ao sistema Oracle PeopleSoft, liderado pelo grupo criminoso ShinyHunters, foi revelado através de uma unidade de três falhas de segurança. O ataque, que ocorreu entre maio e junho, foi capaz de atingir dezenas de redes globais, incluindo instituições de ensino superior e empresas de tecnologia, saúde e transporte.
Vulnerabilidade Principal
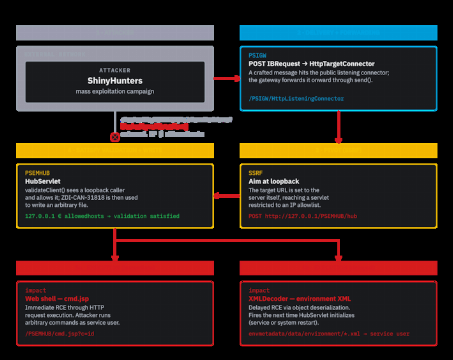
A principal falha de segurança, identificada como CVE-2026-35273, permite que invasores tomassem o controle de servidores PeopleSoft sem necessidade de login ou senha. A falha ocorre quando um recurso de integração do sistema aceita endereços externos sem checagem adequada, permitindo que criminosos redirecionem o tráfego para a máquina interna do servidor.
Como Funciona
O sistema confia no endereço local por padrão, o que abre caminho para a execução de códigos maliciosos. A vulnerabilidade foi descoberta e classificada como CVE-2026-35273, com pontuação de gravidade de 9.8, o que a torna extremamente perigosa.
Exploração e Impacto
O grupo criminoso ShinyHunters explorou a vulnerabilidade para atingir dezenas de redes globais. Eles utilizaram táticas como o desvio de regras de segurança por meio de codificação de caracteres e instalaram ferramentas de acesso remoto para roubar dados e aplicar extorsões.
Resolução
A Oracle lançou uma atualização de emergência em junho para resolver a falha nos softwares PeopleSoft Enterprise PeopleTools versões 8.61 e 8.62. A instalação imediata do pacote de correção é indispensável para proteger os sistemas afetados.
Conclusão
O ataque ao sistema PeopleSoft, liderado pelo grupo criminoso ShinyHunters, demonstra a necessidade de atualizações urgentes e a importância de implementar medidas de segurança robustas. A vulnerabilidade CVE-2026-35273 ilustra a importância de manter sistemas atualizados e protegidos contra ataques maliciosos.